Windows 11 Ekim 2026 Güncellemesi Sonrası 802.1X Sorunu: KB5127648, PEAP-MSCHAPv2 ve BlockNtlmv1SSO
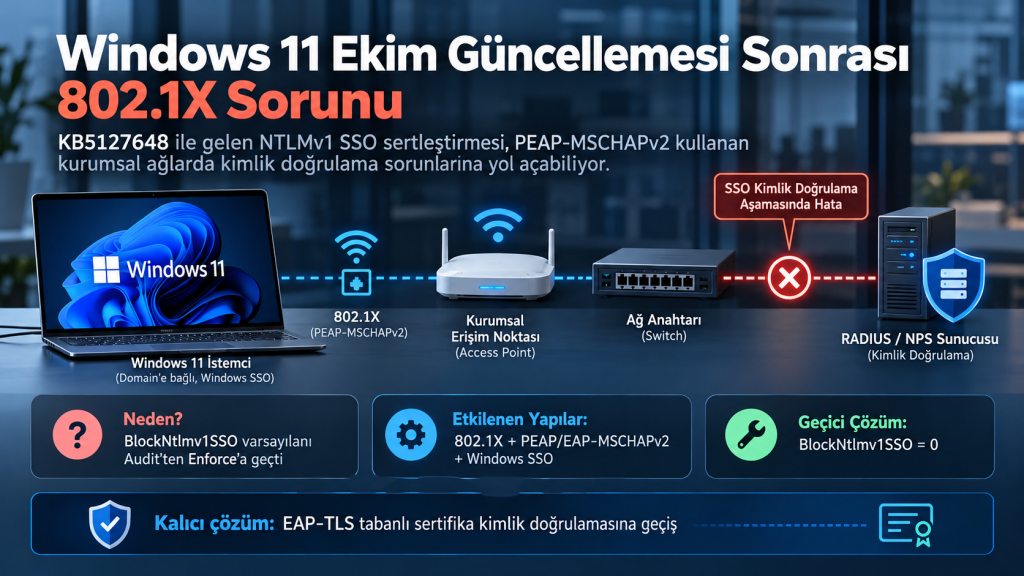
13 Ekim 2026 tarihinde yayımlanan Windows 11 güvenlik güncellemesi KB5127648 sonrasında birçok kurumda kablolu ve kablosuz 802.1X bağlantılarında kimlik doğrulama problemleri yaşanmaya başladı.
Sorun özellikle aşağıdaki yapıları etkiliyor:
- Windows 11 24H2, 25H2 ve 26H2
- KB5127648 kurulu sistemler
- WPA2/WPA3-Enterprise veya kablolu 802.1X
- PEAP-MSCHAPv2 / EAP-MSCHAPv2
- Microsoft NPS veya benzer bir RADIUS/NAC çözümü
- Windows oturum açma bilgilerinin 802.1X için otomatik kullanıldığı SSO yapılandırmaları
Microsoft’un resmi dokümantasyonuna göre bunun temelinde NTLMv1-derived credentials olarak adlandırılan eski kriptografik mekanizmanın kullanımına getirilen yeni kısıtlama bulunuyor. Ekim 2026 güncellemesiyle birlikte Windows’un varsayılan davranışı Audit modundan Enforce moduna geçirildi.
Bu nedenle konu yalnızca bir Wi-Fi sürücüsü veya NPS problemi değil. Windows istemcisinin kimlik doğrulama davranışı doğrudan değişmiş durumda.
Hangi güncelleme soruna neden oluyor?
Windows 11 24H2, 25H2 ve 26H2 için 13 Ekim 2026 tarihinde yayımlanan güncelleme:
KB5127648
İlgili işletim sistemi derlemeleri:
| Windows sürümü | OS Build |
|---|---|
| Windows 11 24H2 | 26100.9711 |
| Windows 11 25H2 | 26200.9711 |
| Windows 11 26H2 | 26300.9711 |
Microsoft Update Catalog da KB5127648’i 13 Ekim 2026 tarihli güvenlik güncellemesi olarak listeliyor.
Kurulu olup olmadığını PowerShell ile kontrol edebilirsiniz:
Get-HotFix -Id KB5127648Güncelleme kuruluysa sonuç dönecektir.
Aslında ne değişti?
Sorunun anlaşılmasındaki en önemli nokta burada.
Microsoft, Windows’taki NTLM kullanımını uzun süredir aşamalı şekilde azaltıyor. Windows 11 24H2 ve Windows Server 2025 ile NTLMv1 protokolü kaldırılmış olsa da bazı üst seviye kimlik doğrulama protokollerinde NTLMv1’den türetilmiş kriptografik işlemler halen kullanılabiliyor.
Bunlardan biri de kurumsal ağlarda son derece yaygın olan:
PEAP + MSCHAPv2
yapısıdır.
Özellikle Windows’a giriş yapmış kullanıcının mevcut kullanıcı adı ve parolasının 802.1X kimlik doğrulamasında otomatik kullanıldığı durumda Windows, MSCHAPv2 işlemi için NTLMv1’den türetilmiş credential üretmek durumunda kalabiliyor.
Microsoft bunu kendi dokümanında açıkça PEAP-MSCHAPv2 ve EAP-MSCHAPv2 örnekleriyle açıklıyor.
Burada önemli bir ayrıntı bulunuyor:
802.1X veya PEAP doğrudan NTLMv1 kullanıyor demek doğru değildir.
Problem, PEAP içerisindeki MSCHAPv2 kimlik doğrulamasının Windows SSO senaryosunda NTLMv1’den türetilmiş kriptografik materyale ihtiyaç duyabilmesidir.
BlockNtlmv1SSO nedir?
Microsoft, Ağustos 2025 güncellemeleriyle birlikte aşağıdaki Registry değerini kullanıma aldı:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Lsa\MSV1_0Değer:
BlockNtlmv1SSOTür:
REG_DWORDİki çalışma modu bulunuyor:
0 = Audit
1 = Enforce
Audit Mode – 0
NTLMv1’den türetilmiş credential kullanımına izin verilir ancak olay kaydı oluşturulur.
Enforce Mode – 1
NTLMv1’den türetilmiş credential oluşturma isteği engellenir.
Microsoft’un resmi dokümantasyonuna göre Ekim 2026 öncesinde Registry değeri tanımlanmamışsa Windows’un varsayılan davranışı:
Audit = 0şeklindeydi.
13 Ekim 2026 güvenlik güncellemesinden sonra ise Registry değeri tanımlanmamış sistemlerde varsayılan davranış:
Enforce = 1haline getirildi.
Buradaki ilginç nokta, Windows Update’in Registry içerisine BlockNtlmv1SSO=1 değerini yazmaması.
Değer Registry’de hiç görünmese bile Windows artık dahili olarak Enforce Mode kullanıyor.
Dolayısıyla bir bilgisayarda:
reg query "HKLM\SYSTEM\CurrentControlSet\Control\Lsa\MSV1_0" /v BlockNtlmv1SSOkomutu çalıştırıldığında değer bulunamaması, sistemin Audit modunda olduğu anlamına gelmiyor.
KB5127648 sonrasında değer yoksa varsayılan artık Enforce Mode.
802.1X neden çalışmamaya başlıyor?
Normal bir PEAP-MSCHAPv2 SSO akışını basitleştirirsek:
Windows oturum açma bilgileri
        ↓
Windows 802.1X Supplicant
        ↓
PEAP TLS Tunnel
        ↓
MSCHAPv2 Challenge / Response
        ↓
RADIUS / NPS
        ↓
Active Directory
Windows, oturum açmış kullanıcının kimlik bilgilerini otomatik kullanarak MSCHAPv2 cevabını oluşturur.
Ekim 2026 güncellemesinden sonra ise ilgili işlem NTLMv1-derived credential gerektiriyorsa Windows istemcisi bu işlemi engelleyebilir.
Akış bu durumda kabaca şu hale geliyor:
Windows oturum açma bilgileri
        ↓
Windows 802.1X Supplicant
        ↓
PEAP TLS Tunnel
        ↓
MSCHAPv2 Challenge
        ↓
NTLMv1-derived credential oluşturma isteği
        ↓
BLOCK
        ↓
802.1X authentication timeout / failure
Bu nedenle problem çoğu zaman ağ cihazında veya RADIUS sunucusunda görünse de asıl işlem istemci tarafında kesiliyor.
Extreme Networks de KB5127648 sonrasında PEAP inner tunnel içerisindeki NTLM/MSCHAPv2 işleminin başarısız olduğunu ve NAC tarafında bağlantının zaman aşımına uğramış görünebildiğini doğruluyor.
Fortinet de aynı problemin yalnızca FortiNAC’e özgü olmadığını, KB5127648 sonrası 802.1X PEAP kullanan Windows istemcilerde görülebildiğini belirtiyor.
Belirtiler neler?
Etkilenen ortamlarda genellikle aşağıdaki senaryolar görülüyor:
- Kullanıcı Windows’a normal şekilde giriş yapabiliyor.
- Ev veya hotspot gibi WPA2-Personal ağları çalışıyor.
- Kurumsal WPA2/WPA3-Enterprise ağına bağlantı başarısız oluyor.
- Kablolu 802.1X bağlantısı authentication aşamasında kalıyor.
- NPS/RADIUS tarafında authentication tamamlanmıyor.
- PEAP oturumu başladıktan sonra MSCHAPv2 aşamasında istemci cevap vermeyi kesebiliyor.
- KB5127648 kaldırıldığında sistem tekrar çalışabiliyor.
Sorunun Intel veya Qualcomm gibi belirli bir Wi-Fi üreticisiyle sınırlı olmadığı da sahadaki raporlarda görülüyor. Hem kablosuz hem de kablolu 802.1X sistemlerinin etkilenmesi, problemin ağ kartı sürücüsünden ziyade Windows authentication stack ile ilişkili olduğunu destekliyor.
Event Viewer üzerinden nasıl doğrulanır?
Microsoft bunun için özel NTLM event’leri sağlıyor.
İstemci üzerinde:
Event Viewer
Applications and Services Logs
Microsoft
Windows
NTLM
Operational
altına bakılabilir.
Event ID 4024
Audit modunda görülür.
Windows NTLMv1-derived credential kullanımını tespit etmiş ancak işlemi engellememiştir.
Event ID 4025
Enforce modunda görülür.
Bu olay:
NTLMv1-derived credentials for Single Sign-On kullanımının policy nedeniyle engellendiğini
ifade eder.
Microsoft, Audit modunda Event ID 4024, Enforce modunda ise Event ID 4025 oluşturulduğunu resmi olarak dokümante ediyor.
Dolayısıyla KB5127648 sonrasında 802.1X problemi yaşayan bir istemcide Event ID 4025 görülmesi oldukça güçlü bir göstergedir.
En önemli detay: Manuel kullanıcı adı ve parola çalışabilir
Problemi teşhis ederken kullanılabilecek önemli yöntemlerden biri budur.
Microsoft’a göre Enforce modunda engellenen şey özellikle Single Sign-On credential üretimi.
Kullanıcı 802.1X bağlantısında kullanıcı adı ve parolasını manuel olarak girerse kimlik doğrulama çalışmaya devam edebilir.
Yani:
Windows credentials otomatik kullanılıyor → başarısız olabilirancak:
Kullanıcı adı / parola manuel giriliyor → çalışabilirEğer ortamınızda tam olarak bu davranışı görüyorsanız BlockNtlmv1SSO değişikliğinden etkilenme ihtimaliniz oldukça yüksektir.
Geçici çözüm: BlockNtlmv1SSO değerini 0 yapmak
Microsoft kritik bir authentication bağımlılığı varsa geçici istisna olarak BlockNtlmv1SSO değerinin 0 yapılabileceğini resmi olarak belirtiyor.
Registry yolu:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Lsa\MSV1_0Yeni değer:
Name : BlockNtlmv1SSO
Type : REG_DWORD
Data : 0
PowerShell ile:
New-ItemProperty `
-Path "HKLM:\SYSTEM\CurrentControlSet\Control\Lsa\MSV1_0" `
-Name "BlockNtlmv1SSO" `
-PropertyType DWord `
-Value 0 `
-Force
CMD ile:
reg add "HKLM\SYSTEM\CurrentControlSet\Control\Lsa\MSV1_0" /v BlockNtlmv1SSO /t REG_DWORD /d 0 /fMicrosoft’un güncel dokümanına göre bu Registry değişikliğinden sonra bilgisayarın yeniden başlatılması zorunlu değildir.
Bununla birlikte mevcut 802.1X oturumunun yeniden başlatılması veya ağ adaptörünün yeniden authentication yapması gerekebilir.
Domain ortamında GPO ile dağıtım
Çok sayıda bilgisayarın bulunduğu Active Directory ortamında ayar Group Policy Preferences üzerinden dağıtılabilir.
GPO içerisinde:
Computer Configuration
   ↓
Preferences
   ↓
Windows Settings
   ↓
Registry
Yeni Registry Item:
Action: Update

Hive:
HKEY_LOCAL_MACHINE

Key Path:
SYSTEM\CurrentControlSet\Control\Lsa\MSV1_0

Value name:
BlockNtlmv1SSO

Value type:
REG_DWORD

Value data:
0
Ardından istemcide:
gpupdate /forceuygulanabilir.
Burada operasyonel açıdan önemli bir problem bulunuyor.
802.1X nedeniyle tamamen ağ bağlantısını kaybetmiş bir bilgisayar Domain Controller’a ulaşamıyorsa yeni GPO’yu da alamaz.
Bu durumda ayarın:
- yerel olarak,
- alternatif bir VLAN üzerinden,
- geçici PSK/Guest Wi-Fi üzerinden,
- yönetim sistemi üzerinden,
- endpoint management/MDM çözümü üzerinden
uygulanması gerekebilir.
KB5127648’i kaldırmak çözüm mü?
Sahadaki çok sayıda raporda KB5127648’in kaldırılmasının 802.1X bağlantısını yeniden çalıştırdığı görülüyor. Extreme Networks de bunu geçici seçeneklerden biri olarak listeliyor.
Ancak bu yöntem ilk tercih olmamalı.
KB5127648 bir güvenlik güncellemesidir ve Ekim 2026 güvenlik düzeltmelerini de içerir.
Bu nedenle:
Güncellemeyi kaldırmakyerine mümkünse:
BlockNtlmv1SSO = 0ile sınırlı ve kontrollü bir geçici istisna oluşturmak daha doğru olacaktır.
Her iki yöntem de kalıcı çözüm değildir.
BlockNtlmv1SSO=0 güvenli mi?
Burada özellikle dikkat edilmesi gerekiyor.
Değeri 0 yapmak Windows’u tekrar Audit Mode durumuna getirir.
Yani Windows NTLMv1-derived credential kullanımını tespit edip loglar ancak engellemez.
Microsoft bu yöntemi açıkça:
Temporary security exception
olarak tanımlıyor ve koruma seviyesini düşürdüğü için yalnızca geçici ve kapsamı sınırlandırılmış şekilde kullanılmasını öneriyor.
Bu nedenle binlerce bilgisayara Registry ayarını dağıtıp konuyu kapatmak doğru yaklaşım değildir.
Ayar, kurumun EAP-TLS geçişi için zaman kazanmasını sağlayan geçici çözüm olarak değerlendirilmelidir.
Kalıcı çözüm: EAP-TLS
Microsoft’un önerisi MSCHAPv2 tabanlı yapılardan sertifika tabanlı kimlik doğrulamaya geçilmesi yönünde.
Yani:
PEAP-MSCHAPv2yerine:
EAP-TLSkullanılması.
EAP-TLS yapısında kullanıcı veya bilgisayar parolasının MSCHAPv2 üzerinden doğrulanması yerine istemci sertifikası kullanılır.
Basitleştirilmiş yapı:
Windows Client
      ↓
Client Certificate
      ↓
802.1X / EAP-TLS
      ↓
RADIUS / NPS
      ↓
Certificate Validation
      ↓
Network Access
Microsoft ayrıca Credential Guard dokümantasyonunda Wi-Fi ve VPN bağlantıları için MSCHAPv2 tabanlı yöntemlerden EAP-TLS gibi sertifika tabanlı authentication yöntemlerine geçilmesini açıkça öneriyor.
Kurumsal bir yapı için uzun vadede doğru mimari:
Active Directory
        +
AD Certificate Services / Kurumsal PKI
        +
Auto Enrollment
        +
802.1X
        +
EAP-TLS
        +
NPS / RADIUS / NAC
şeklinde olacaktır.
Bu sayede Windows kullanıcı parolasına veya NTLMv1-derived credential üretimine ihtiyaç duyulmadan cihaz veya kullanıcı sertifikası ile authentication gerçekleştirilebilir.
Credential Guard kullanılan sistemlerde durum farklı
Microsoft’un BlockNtlmv1SSO değişikliğiyle ilgili önemli bir başka ayrıntı da Credential Guard.
Ekim 2026’daki bu varsayılan değişiklik doğrudan:
- Credential Guard kapalı
BlockNtlmv1SSOdeğeri tanımlanmamış
cihazları hedefliyor.
Credential Guard etkin sistemlerde ise MSCHAPv2 tabanlı SSO kullanımına ilişkin benzer kısıtlamalar zaten bulunuyordu.
Bu nedenle BlockNtlmv1SSO=0 ayarının her PEAP-MSCHAPv2 problemini çözmesini beklemek doğru değildir.
Sorunu hızlı teşhis etmek için kontrol listesi
Bir kurumda KB5127648 sonrasında ağ bağlantısı problemi oluştuysa aşağıdaki sıra ile kontrol edilebilir.
Öncelikle işletim sistemi ve güncelleme kontrol edilir:
winverve:
Get-HotFix -Id KB5127648Ardından kullanılan 802.1X yöntemi incelenir.
Eğer yapı:
PEAP
   └── EAP-MSCHAPv2
ise risk bulunmaktadır.
Özellikle aşağıdaki seçenek kullanılıyorsa konu daha da önemlidir:
Automatically use my Windows logon name and passwordSonrasında Event Viewer üzerinde:
Microsoft-Windows-NTLM/Operationallogu kontrol edilir.
Özellikle:
Event ID 4025aranmalıdır.
Geçici doğrulama amacıyla:
BlockNtlmv1SSO = 0uygulandıktan sonra 802.1X authentication tekrar denenebilir.
Bağlantı çalışmaya başlıyorsa problemin NTLMv1-derived SSO enforcement değişikliğiyle ilişkili olduğu büyük ölçüde doğrulanmış olur.
Bu gerçekten Windows bug’ı mı?
Teknik açıdan bunu doğrudan klasik bir yazılım hatası olarak değerlendirmek çok doğru değil.
Microsoft bu değişikliği önceden planladı.
2025’ten itibaren ilgili işlemler önce Audit modunda çalıştırıldı ve Event ID 4024 ile yöneticilerin bağımlılıkları tespit etmesi amaçlandı.
13 Ekim 2026 itibarıyla ise varsayılan davranış Enforce moduna geçirildi.
Dolayısıyla yaşanan durum daha çok:
security hardening kaynaklı backward compatibility break
olarak değerlendirilebilir.
Başka bir ifadeyle Microsoft eski authentication mekanizmasını daha sıkı şekilde engelliyor; ancak PEAP-MSCHAPv2 kullanan çok sayıda kurumsal ağ bu eski kriptografik bağımlılığa halen sahip olduğu için değişiklik doğrudan üretim ortamlarını etkiliyor.
Sonuç
Windows 11 KB5127648 sonrasında ortaya çıkan 802.1X probleminin temel nedeni switch, access point, NPS veya Wi-Fi sürücüsü olmayabilir.
13 Ekim 2026 güvenlik güncellemesiyle Windows’un NTLMv1-derived Single Sign-On credential üretimine ilişkin varsayılan davranışı:
Auditmodundan:
Enforcemoduna değiştirildi.
Bu değişiklik özellikle:
802.1X
+
PEAP
+
MSCHAPv2
+
Windows SSO
kullanan kurumsal yapılarda authentication kesintilerine neden olabiliyor.
Acil durumda:
BlockNtlmv1SSO = 0kullanılarak Audit moduna geçilebilir.
Ancak Microsoft bunun yalnızca geçici bir güvenlik istisnası olduğunu açıkça belirtiyor.
Uzun vadeli çözüm ise PEAP-MSCHAPv2 bağımlılığını ortadan kaldırarak:
EAP-TLS tabanlı sertifika kimlik doğrulamasına geçmek.
Ekim 2026 güncellemesi aslında kurumlara başka bir mesaj daha veriyor:
Parola tabanlı eski 802.1X authentication mimarilerinin kullanım ömrü artık sona yaklaşıyor.
Kurumsal ağlarda 802.1X kullanıyorsanız, EAP-TLS dönüşümünü artık bir iyileştirme projesi değil, güvenlik ve süreklilik gereksinimi olarak değerlendirmek gerekiyor.